开发者中心

兼具现代化可视化便捷与严肃工程深度的高阶平台。

全面探索可视化屏幕构建器、API与GraphQL自动化、Python批处理逻辑、复杂编排引擎、可观测性及AI代理扩展能力。

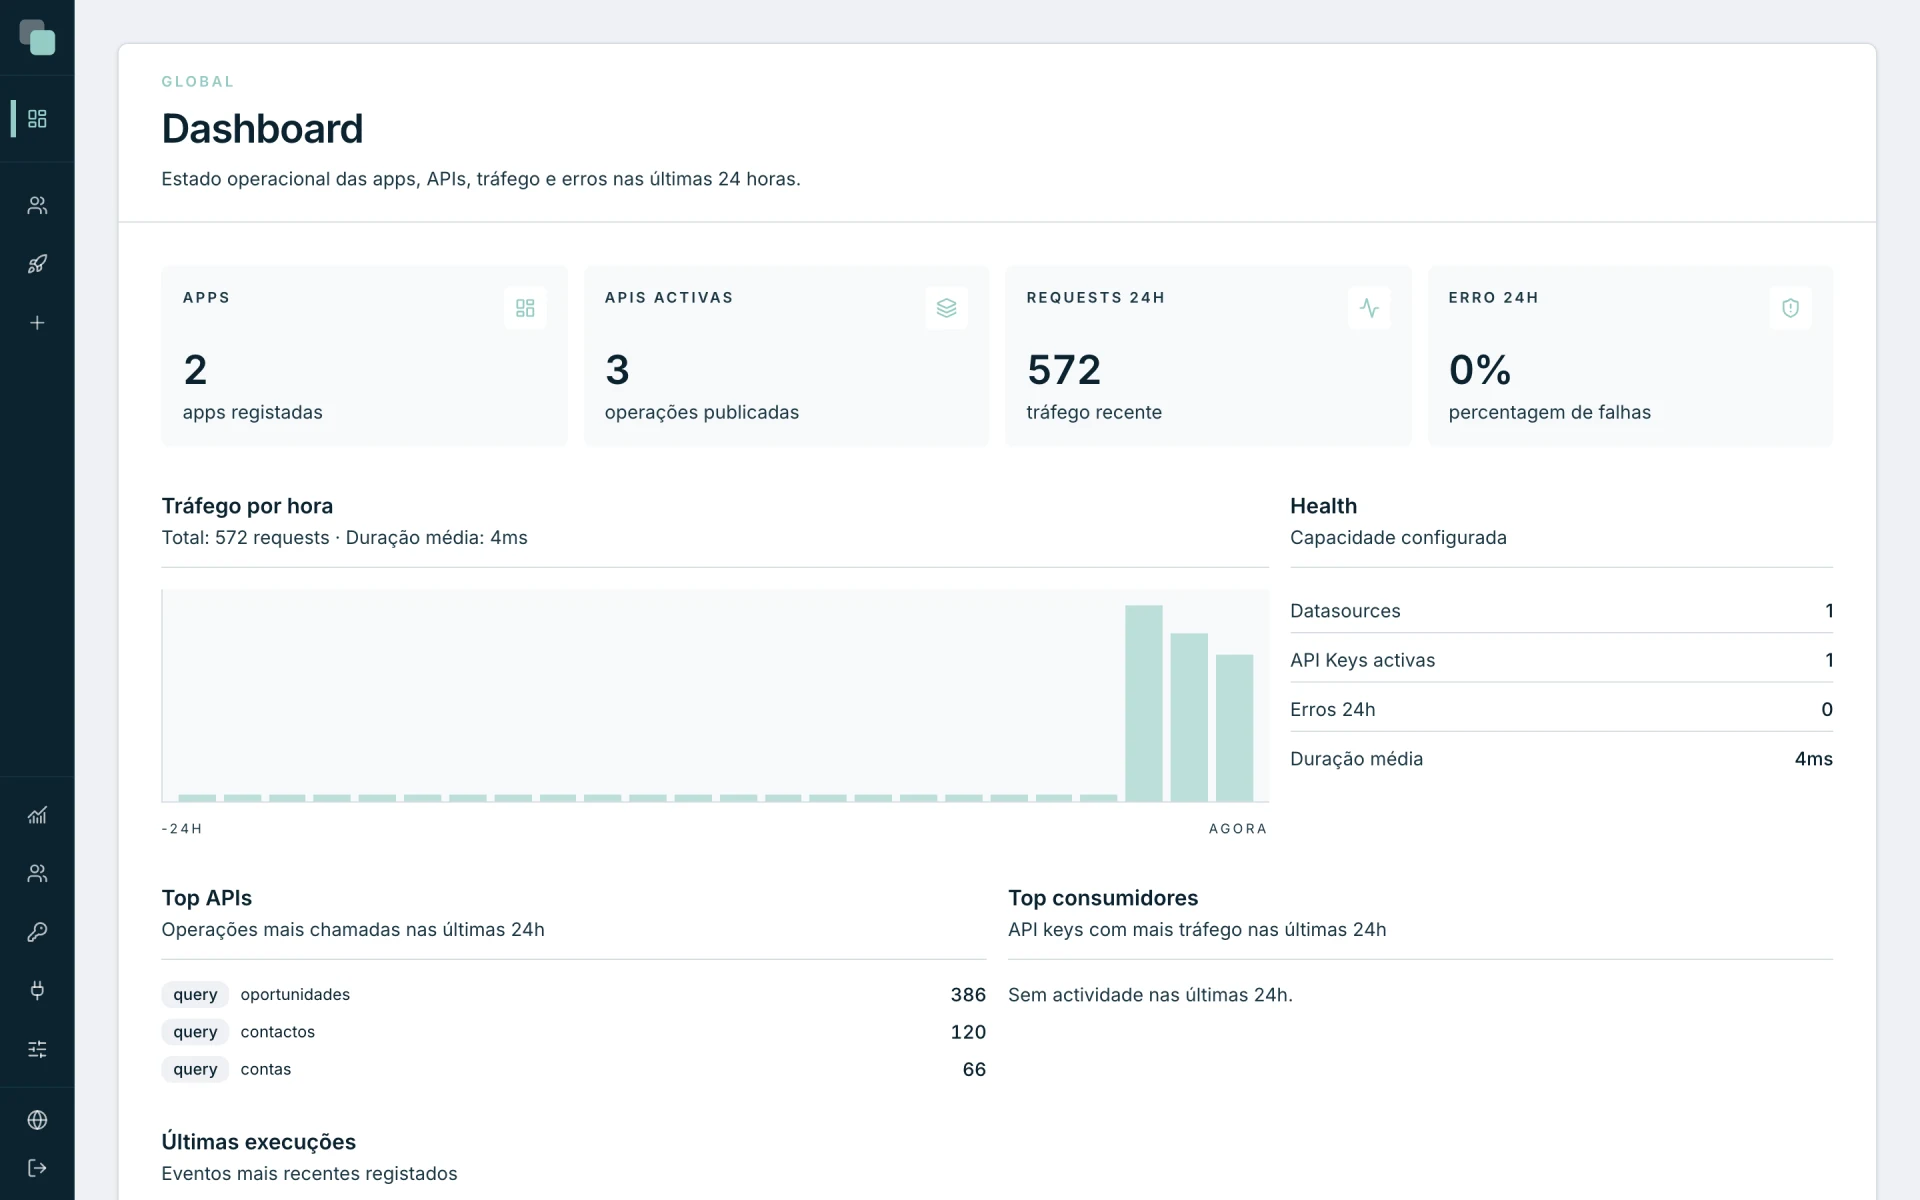
展示代码编辑器、架构图与实时API测试环境的KEPLIN开发者中心。
KEPLIN PLATFORM在统一工作台中完美融合敏捷可视化建模与资深工程级代码把控能力。

工程师优先的底座

从交互界面绘制一路延伸到自动化AI智能体集成。

为软件工程师提供应对极端复杂企业系统所需的一切灵活性与完全掌控感。
KEPLIN中的自定义Python逻辑与多步数据转换流水线界面。
借助丰富的脚本语言与主流依赖包自由拓展企业核心逻辑深度。
可视化设计

屏幕画布、业务数据与交互事件。

借助32个内置企业级组件,配合灵活的自适应栅格和事件管道,极速输出高质量UI。

API 与 GraphQL

精准标准契约与自动化接口暴露。

从底层数据实体模型中直接一键生成结构严谨、自带鉴权的REST与GraphQL接口。

核心计算逻辑

原生支持 Python 与 TypeScript。

在无需搭建运维复杂服务器的前提下,直接编写复杂金融算力或报表批处理任务。

工业级强扩展

分支开发、版本比对与平滑合并发布。

支持多人团队并行开发协作,变更差异一目了然,一键安全投产上线。

AI 代理协同

模型上下文协议(Model Context Protocol)。

轻松构建具备企业真实业务上下文的AI智能体,在严格沙箱中自动化辅助决策与任务执行。

唯有真正的工程深度,拒绝零散割裂的工具拼凑。

专为企业核心软件工程打造,彻底破除玩具型无代码(No-Code)平台的各种隐形壁垒。

TypeScript支持编程语言
Python平均响应延迟
GraphQLAPI并发性能
MCP开放协议标准
下一步骤

挑选一项优先构建的核心应用。

探讨应用定制 →

TECHNICAL & OPERATIONAL CLARIFICATIONS

Frequently Asked Questions

Direct answers on architecture, pricing, data sovereignty, and enterprise integration with KEPLIN.
Which programming languages and standards are supported in KEPLIN?

KEPLIN relies on industry-standard tooling: TypeScript for UI extensions and custom canvas components, Python 3.11 for backend jobs, data transformations, and scheduled workers, Relational SQL with ACID compliance, and auto-generated GraphQL & REST APIs with strict schema contracts.

How does KEPLIN handle environments, version control, and zero-downtime releases?

KEPLIN provides built-in multi-environment pipelines (Development, Staging, Production). Every application maintains semantic release history with instant point-in-time snapshots. Schema migrations are non-destructive and backward-compatible, enabling rolling zero-downtime deployments without interrupting active end-user sessions.

How does the official Model Context Protocol (MCP) server operate?

KEPLIN exposes a production-ready Model Context Protocol (MCP) endpoint. Authorized AI systems (Claude, GPT, or private sovereign models) can inspect schemas, execute governed API endpoints, and assist co-engineering tasks while strictly bound by the authorizing user's RBAC scope and verified by tamper-evident audit logs.